OpenAudit: en poängsatt granskning av allt ni levererar
Vad det är
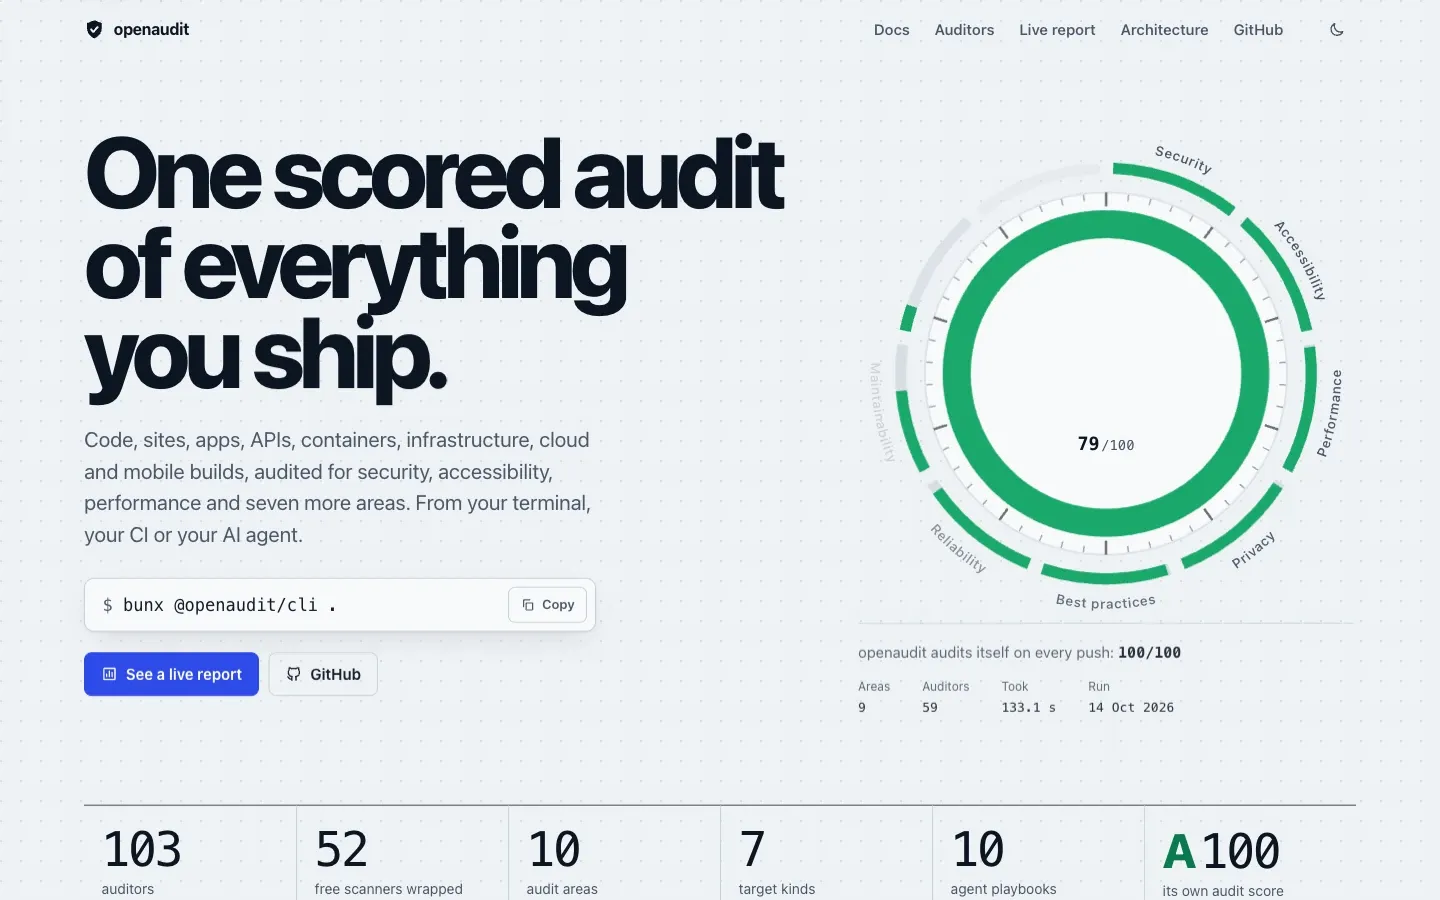
En poängsatt granskning av allt ni levererar: kod, webbplatser, appar, API:er, containrar, infrastruktur, moln och mobilbyggen. Den körs från terminalen, i CI eller av en AI-agent via MCP.
Överlappande fynd från flera verktyg slås ihop till ett, resultatet kommer som HTML, JSON, SARIF, Markdown eller CSV, och varje mål behandlas som opålitligt: inget byggs eller installeras i det som granskas.
Hur det är byggt
Byggt på Bun med 37 egna granskare och ett antal fria skannrar inkopplade, bland andra Semgrep, Trivy, gitleaks, osv-scanner, Lighthouse och axe-core.
Det finns en GitHub Action, Docker-avbildningar för flera arkitekturer med SBOM, och färdiga instruktioner för agenter som gör de bedömningar som verktyg inte klarar, till exempel behörighetsgranskning och tangentbordsnavigering.
Teknik: Bun, TypeScript, MCP, Docker, GitHub Actions, SARIF.
Vad det visar
Samma disciplin som jag använder i kunders system: mät, betygsätt och åtgärda, med agenter som en naturlig del av arbetet i stället för en eftertanke.
- 103
- granskare
- 10
- granskningsområden
- A 100
- eget betyg vid varje push